Verbundprojekt · gefördert durch das BMWE

Vertrauen, das Schicht für Schicht geprüft wird

TRUST•FUTUR schützt IoT-Geräte in Industrie 4.0 und Smart Energy vor Manipulation und Nachbau – von der Fertigung bis in den laufenden Betrieb.

  • Remote Attestationmit DICE und DPE
  • SIEM für IoTKI-gestützt, in Echtzeit
  • Open Sourcesouverän und prüfbar

Das Projekt


TRUST•FUTUR sorgt dafür, dass Geräte im Internet der Dinge nachweisbar das sind, was sie vorgeben zu sein – auch wenn sie bei externen Partnern gefertigt werden.

TRUST•FUTUR knüpft an die Ergebnisse des Projekts TRUSTnet an.

Verbundkoordination
DECOIT® GmbH & Co. KG, Bremen
Verbund
Vier Partner aus Industrie und Forschung
Anwendungsfelder
Industrie 4.0, Smart Energy, KRITIS

Motivation

Sensoren, Steuerungen und intelligente Stromzähler sind heute fester Bestandteil vernetzter Systeme. Über Gateways sind sie mit übergeordneten Netzen und Cloud-Plattformen verbunden und gehören damit in den Sektoren Energie, IT und Telekommunikation zur kritischen Infrastruktur. Gefertigt und provisioniert werden diese Geräte jedoch oft bei externen Herstellern, zum Teil außerhalb Europas.

Damit entstehen zwei Risiken: Geräte können während der Produktion manipuliert werden, und Baupläne oder Firmware können für unerlaubte Nachbauten verwendet werden. Solche Geräte dürfen keinen Zugriff auf die eigene Infrastruktur erhalten. Hersteller brauchen deshalb Verfahren, mit denen sie ihre Geräte über den gesamten Produktions- und Provisionierungsprozess hinweg absichern und Fälschungen zuverlässig erkennen.

Ziele und Vorgehen

Im Mittelpunkt steht die Remote Attestation auf Basis der Device Identifier Composition Engine (DICE) und der DICE Protection Environment (DPE). Damit lässt sich die Firmware eines Geräts Schicht für Schicht prüfen, auch auf ressourcenbeschränkten Geräten. Fällt eine Prüfung negativ aus, kann das System gezielt reagieren.

Gleichzeitig bereitet das Projekt die Geräte auf die Zukunft vor: Krypto-Agilität erlaubt es, kryptografische Verfahren auch im laufenden Betrieb auszutauschen, etwa gegen Post-Quanten-Algorithmen. So lassen sich auch die Anforderungen des EU Cyber Resilience Act an Security-by-Design und Lifecycle-Management umsetzen.

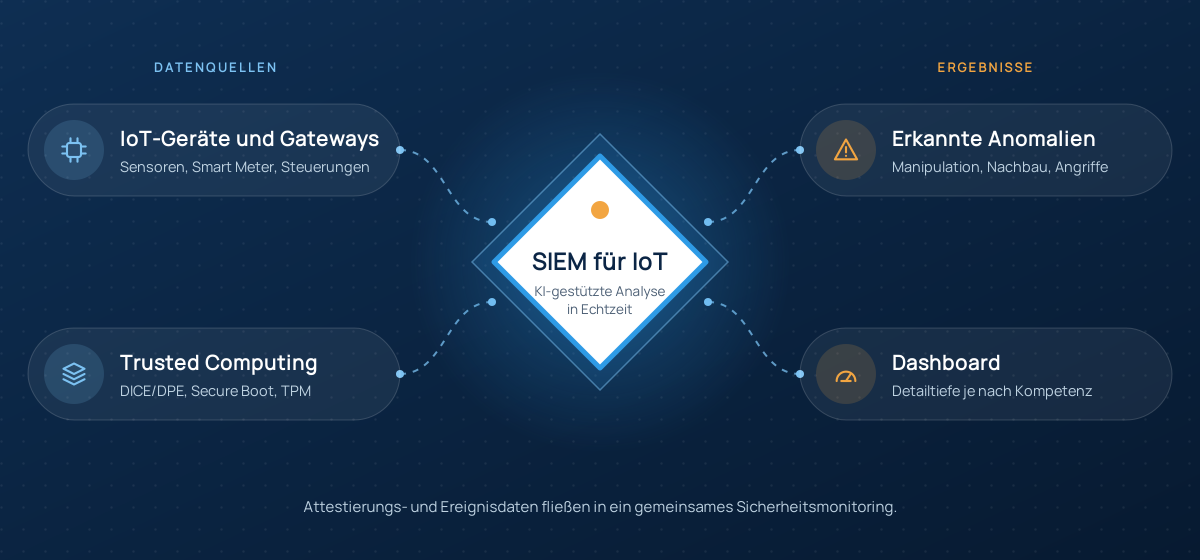
Daten von IoT-Geräten, Gateways und Trusted-Computing-Mechanismen wie DICE/DPE, Secure Boot und TPM fließen in ein SIEM für IoT mit KI-gestützter Analyse. Daraus entstehen erkannte Anomalien und ein Dashboard mit abgestufter Detailtiefe.
Abbildung 1: Attestierungs- und Ereignisdaten werden gemeinsam ausgewertet.

Sicherheitsmonitoring für IoT

Klassische SIEM-Systeme sind auf IT-Netze ausgelegt. Ereignisse aus DICE/DPE oder Secure Boot können sie nicht auswerten, und ihre Meldungen setzen viel Expertenwissen voraus. TRUST•FUTUR entwickelt deshalb schlanke SIEM-Komponenten für eingebettete Systeme und IoT-Gateways, einheitliche Formate für Ereignismeldungen und eine KI-gestützte Analyse, die sicherheitsrelevante Ereignisse automatisch erkennt, priorisiert und korreliert.

Ein Dashboard mit abgestufter Detailtiefe macht die Ergebnisse für unterschiedliche Kompetenzstufen verständlich. Für das Training der KI-Modelle entsteht ein eigenes VirtualLab, in dem realitätsnahe Datensätze erzeugt werden.

Manipulationssicher

Veränderte Firmware und nachgebaute Geräte werden erkannt, bevor sie ins Netz gelangen.

Schichtweise geprüft

DICE baut die Identität eines Geräts Schicht für Schicht auf einem festen Vertrauensanker auf.

Zukunftssicher

Krypto-Agilität und Post-Quanten-Kryptografie halten Geräte auch langfristig sicher.

In Echtzeit überwacht

Ein auf IoT zugeschnittenes SIEM wertet Ereignisse laufend aus und meldet Auffälligkeiten.

Vertrauen, Schicht für Schicht

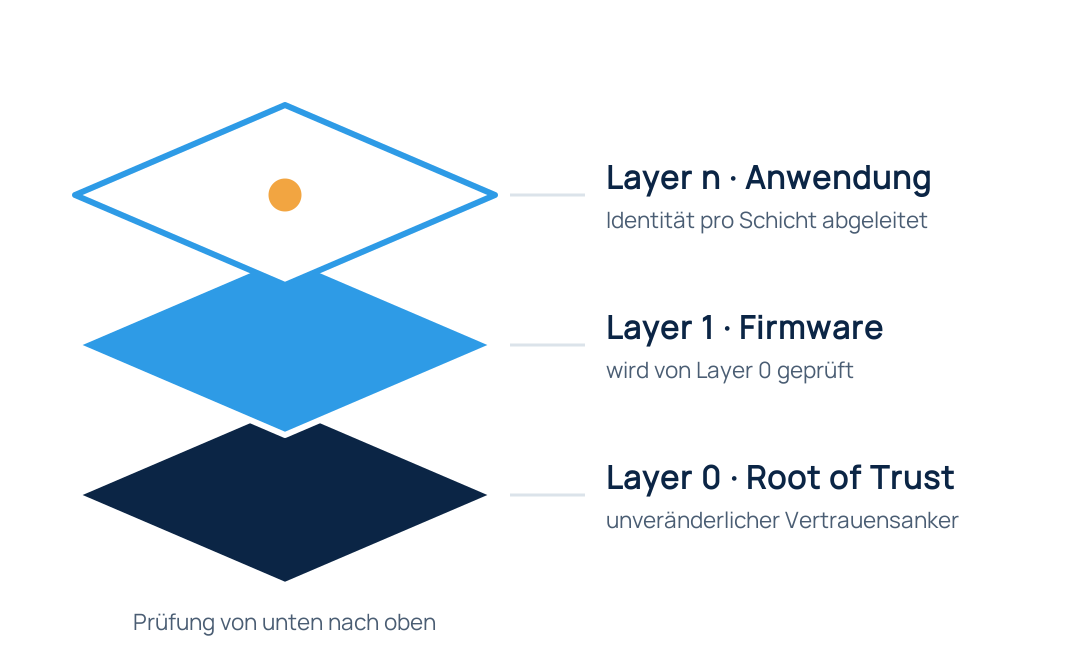
Grundlage ist eine mehrschichtige DICE-Architektur. Layer 0 bildet die Root of Trust, also den unveränderlichen Vertrauensanker des Geräts. Jede weitere Schicht wird von der darunter liegenden geprüft und erhält daraus ihre eigene Identität.

Das Projekt erforscht sichere Verfahren, mit denen diese Schichten bereits bei der Provisionierung abgesichert werden. Die Lösungen entstehen auf Basis von Open Source: Der Quellcode bleibt prüfbar, Lizenzkosten bleiben gering, und Anwender sind nicht an einzelne Hersteller gebunden.

Drei gestapelte Ebenen: unten Layer 0 als Root of Trust, darüber Layer 1 mit der Firmware, oben Layer n mit der Anwendung. Geprüft wird von unten nach oben.

Wo TRUST•FUTUR ansetzt

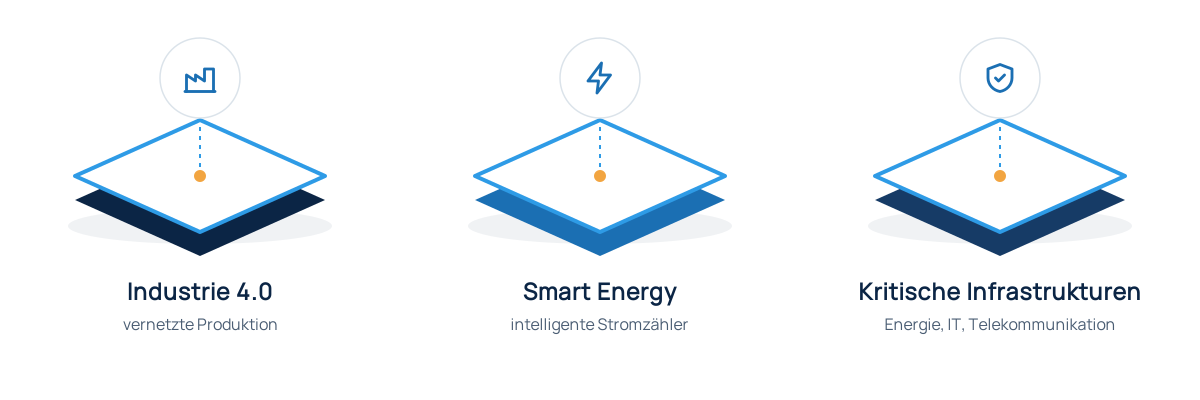
Drei Anwendungsfelder: Industrie 4.0, Smart Energy und kritische Infrastrukturen.

Projektpartner


Partner aus Industrie und Forschung bringen ihre Expertise in IT-Sicherheit, industriellem IoT und Trusted Computing ein.

Verbundkoordination

DECOIT® GmbH & Co. KG

Bremen

Die DECOIT® versteht sich als Full-Service-Anbieter, der Unternehmen von der Planung über die Umsetzung bis zum Service-Support unterstützt. Ein Schwerpunkt sind Sicherheitsanwendungen und Monitoring-Systeme. Im Projekt koordiniert die DECOIT® den Verbund und entwickelt die intelligente Schwachstellen- und Anomalieerkennung für IoT-Umgebungen.

Website besuchen

Siemens AG

Projektpartner · Erlangen

Die Siemens AG bringt ihre Erfahrung aus Industrie und Energietechnik in das Projekt ein.

Website besuchen

Lobaro GmbH

Projektpartner · Hamburg

Die Lobaro GmbH entwickelt Lösungen für das industrielle IoT. Im Projekt stellt sie IoT-Geräte bereit, mit denen realitätsnahe Daten für das VirtualLab erzeugt werden.

Website besuchen

Hochschule Bremen

Forschungspartner · Bremen

Die Hochschule Bremen bringt die wissenschaftliche Perspektive in das Vorhaben ein.

Website besuchen

Fraunhofer SIT

Im Unterauftrag der Siemens AG · Darmstadt

Das Fraunhofer-Institut für Sichere Informationstechnologie unterstützt das Projekt mit seiner Expertise im Bereich Trusted Computing.

Website besuchen
Assoziierter Partner

Stadtwerke Bremen (swb) – hier können die entwickelten Lösungen in einer praxisnahen Umgebung erprobt werden.

Projekt-News


Neuigkeiten aus dem Projekt TRUST•FUTUR.

  1. Kick-off-Meeting in Bremen

    Am 05.11.2026 fand in Bremen das Kick-off-Meeting des Verbundprojekts TRUST•FUTUR statt.

Termine


  1. Kick-off-Meeting

    Bremen

Projektveröffentlichungen


Publikationen aus dem Projektumfeld.

TEE-Backed Trust Anchors for Smart Home Devices: Reducing Lateral Movement in Residential IoT Networks

Michael Eckel, Janik Gorbracht, Georgios Gkoktsis
15th IEEE Global Conference on Consumer Electronics (GCCE 2026). Kobe, Japan. Oktober 2026.

Security Assumptions in ECHONET Lite: A STRIDE-Based Preliminary Analysis for Smart Homes and Residential Energy Systems

Izel Gediz, Georgios Gkoktsis, Michael Eckel
15th IEEE Global Conference on Consumer Electronics (GCCE 2026). Kobe, Japan. Oktober 2026.

Towards Security-by-Design for ECHONET Lite: A Migration Path for Residential Prosumer Infrastructure

Georgios Gkoktsis, Michael Eckel
15th IEEE Global Conference on Consumer Electronics (GCCE 2026). Kobe, Japan. Oktober 2026.

Handlungsfähig bleiben – Digitale Souveränität und Cybersicherheit für Netzbetreiber und Stadtwerke

Michael Eckel
50komma2 | sig Media GmbH. Online; Köln, Deutschland. 2. November 2026. www.50komma2.de/digitalisierung/handlungsfaehig-bleiben/; online.flippingbook.com/view/429806409/24-25/

Crypto-Agile DICE for Securing Automotive Environments

Dominik Lorych, Christian Plappert
42nd IEEE Annual Computer Security Applications Conference (ACSAC 2026). Los Angeles, California, USA. Dezember 2026.

Interrupt-Driven Active Root of Trust on MPU-Enabled Cortex-M Microcontrollers

Dominik Lorych, Christian Plappert
42nd IEEE Annual Computer Security Applications Conference (ACSAC 2026). Los Angeles, California, USA. Dezember 2026.

Veröffentlichungen aus dem Projekt TRUSTnet aus den Jahren 2025 und 2026. Alle weiteren Informationen und Veröffentlichungen finden Sie auf der TRUSTnet-Projektwebseite.

44 Veröffentlichungen anzeigen

2026

Bootstrapping Secure Next-Generation Vehicle Access Control from a Centralized Hardware Security-based Trust Anchor.

Marco Leeske, Dirk Scheuermann, Ludger Peters, Christian Plappert
Proceedings of the 21th International Conference on Availability, Reliability and Security, Linköping (Sweden), 24.-27. of August 2026.

Evaluation of Trusted Computing Technologies for Cyber-Physical Systems.

Dominik Lorych, Georgios Gkoktsis, Christoph Krauß, Michael Eckel, Christian Plappert
Proceedings of the 21th International Conference on Availability, Reliability and Security, Linköping (Sweden), 24.-27. of August 2026.

A Hardware-Integrity Architecture for Remote Attestation of Safety-Critical Embedded Systems.

Michael Eckel, Georgios Gkoktsis, Anselm Angert, André Rein
Proceedings of the 21th International Conference on Availability, Reliability and Security, Linköping (Sweden), 24.-27. of August 2026.

Entwicklung eines TCN-Services zur Durchführung von TPM-basiertem Remote Attestation und Untersuchung der Anomalien in TPM-Daten bei kompromittierten Geräten mit Hilfe des SIEM-Systems ScanBox.

Artjoms Nestors
Bachelor-Thesis, Hochschule Bremen, 18. August 2026.

SIEM versus XDR versus NDR: Welche Systeme schützen wirklich vor Cyberattacken?

Kai-Oliver Detken
NET 06-07/26, 80. Jahrgang, ISSN 0947-4765, Seite 20-22, IT Zeitschriften GbR, Düsseldorf 2026.

Modular Architecture for Interoperable and Continuous Remote Attestation.

Janik Gorbracht, Michael Eckel
ACM Workshop on Secure and Trustworthy Cyber-Physical Systems (SaT-CPS 2026) in conjunction with ACMCODASPY 2026, Frankfurt am Main (Germany), 25. of June 2026.

Praktische Anwendung von Remote Attestation für Hardwareintegrität.

Anselm Angert
Masters's Thesis, Technische Hochschule Mittelhessen University of Applied Sciences(THM), June 2026.

Enhancing Platform Resiliency with a Trusted and Confidential Computing-Based Watchdog.

Niklas Flink
Masters's Thesis, Technische Hochschule Mittelhessen University of Applied Sciences(THM), June 2026.

Trustworthy Secure and Measured Boot on a Raspberry Pi 4.

T. Woltjen, M. Jakobi, M. Eckel, J. Gorbracht, R. Sethmann
Proceedings of the 25th European Conference on Cyber Warfare and Security (ECCWS), Vol. 25, No. 1, pp. 906–914, Nottingham, UK 2026.

An Integrated Testbed for MITRE-Mapped Attack Emulation in Industrial Control Networks.

Jaafer Rahmani, Kai-Oliver Detken, Axel Sikora
Sensors - Open Access Journal on the Science and Technology of Sensors, published semimonthly online by MDPI, Multidisciplinary Digital Publishing Institute (MDPI), EISSN 1424-8220, published 02. Juni 2026, Basel, Switzerland 2026.

An Operational Hybrid SIEM Framework for OT Anomaly Detection.

Jaafer Rahmani, Salva Daneshgadeh Çakmakçi, Kai-Oliver Detken, Axel Sikora
Sensors - Open Access Journal on the Science and Technology of Sensors, published semimonthly online by MDPI, Multidisciplinary Digital Publishing Institute (MDPI), EISSN 1424-8220, published 16. Mai 2026, Basel, Switzerland 2026.

Performance Impact Assessment of OPC UA Security Features in Nuclear Control Systems.

Ludger Peters, Georgios Gkoktsis, Michael Eckel
IAEA International Conference on Computer Security in the Nuclear World: Securing the Future, Vienna (Austria), 11.-15. of May 2026.

Prüfbares Vertrauen: Warum digitale Souveränität im Energiesystem mehr braucht als sichere Produkte.

Michael Eckel
Public IT-Security Report 2026, Behörden Spiegel Spezial, Mai 2026.

Automatisierte Sicherheitsanalyse für industrielle IoT-Kommunikationen.

Daniel-Ioan Vetu
Bachelorarbeit, Internationale Hochschule Duales Studium, Studiengang: Informatik, Bremen, März 2026.

A Hybrid Security Interface Harmonization Concept for Raising the Overall Security Level of Connected Vehicles.

Christian Plappert, Ludger Peters, Dirk Scheuermann, Marco Leeske, Danilo Ciancitto, Antoaneta Kondeva
Proceedings of the 40th ACM/SIGAPP Symposium on Applied Computing, Thessaloniki (Greece), 23.-27. of March 2026.

The Cyber-Resilience Index: Quantification and Measurement of Resilience for Virtual Power Plants, a Systems Engineering Approach.

Georgios Gkoktsis, Tobias Schellien, Michael Eckel, Ludger Peters
Proceedings of the 40th ACM/SIGAPP Symposium on Applied Computing, Thessaloniki (Greece), 23.-27. of March 2026.

GitLab CI: Secure Boot Image für Raspberry Pi.

Burkhardt Simon
Bachelorarbeit an der Hochschule Bremen, 23. März 2026.

Simulation und Analyse protokollbasierter Angriffe auf IoT-Kommunikation in rettij.

Abdullah Soumar
Bachelorarbeit an der Hochschule Bremen, 05. März 2026.

2025

Angriffserkennung mit der ScanBox.

Kai-Oliver Detken
Fachzeitschrift kes - die Zeitschrift für Informations-Sicherheit, Special Sicherheit für regulierte Unternehmen (NIS-2), 12/25, ISSN 1611‑440X, Seite 8, DATAKONTEXT GmbH, Frechen, 2025.

Access Control in (W)-LAN-Netzen mit dem TPM 2.0 - Eine Analyse der Bindung von Zugangsdaten an die Plattformintegrität sowie der sicheren Integration von Legacy-Geräten gemäß IEC 62443.

Michelle Jakobi
Masterarbeit an der Hochschule Bremen, Dezember 2025.

Towards Stateless PostQuantum Remote Attestation for IoT Using TPM and DICE.

Michael Eckel, Janik Gorbracht, George Gkoktsis, Tobias Kaupat
Proceedings of the 24th IEEE International Conference on Trust, Security and Privacy in Computing and Communications, Guiyang (China), 14.-17. of November 2025.

Who Appraises the Appraiser? Decentralized Attestation with Partial Appraisal and Aggregated Results.

Michael Eckel, George Gkoktsis, Markus Horn
Proceedings of the 24th IEEE International Conference on Trust, Security and Privacy in Computing and Communications, Guiyang (China), 14.-17. of November 2025.

LENI: Lightweight and Efficient Network-Optimized Remote Attestation for IoT Devices.

Michael Eckel
Proceedings of the 24th IEEE International Conference on Trust, Security and Privacy in Computing and Communications, Guiyang (China), 14.-17. of November 2025.

TCG Attestation Framework: Part 1 - Terminology, Concepts, and Requirements; Version 1.0.

Henk Birkholz, Fabrizio Damato, Thomas Bowen, Ned Smith, James Borden, Frederick Knight, Ahmad Khalifeh, Dennis Mattoon, Steven Bellock, Eric Hibbard
Trusted Computing Group, November 2025.

Canonical Event Log Format; Version 1.1.

Henk Birkholz, Michael Eckel, et al.
Trusted Computing Group, October 2025.

Enhancing Transparency and Trust in Remote Attestation for Secure IT and OT Systems.

Michael Eckel
Dissertation, Technische Universität Darmstadt, October 2025.

Risiken für kritische Infrastrukturen: Automatische Bewertung auf Basis von CSAF.

Kai-Oliver Detken
NET 09/25, 79. Jahrgang, ISSN 0947-4765, Seite 20-22, IT Zeitschriften GbR, Düsseldorf, 2025.

Comparative Analysis of Threat Assumptions in Field Level Protocol Security.

Ludger Peters, George Gkoktsis, Matthias Cäsar
10th IACS WS'25 - International Standardization WS on Industrial Automation and Control Systems (according to IEC 62443), University Potsdam Campus III Haus 6, Hasso-PlattnerInstitute (HPI), Potsdam-Griebnitzsee, Germany, 18.-19. of September 2025.

A Testbed for Cyber Attack Emulation and AI-Driven Anomaly Detection in Industrial IoT and OT-Networks.

Rahmani, Detken, Sikora
Proceedings of the 13st IEEE International Conference on Intelligent Data Acquisition and Advanced Computing Systems Technology and Applications (IDAACS), 04.-06. of September, Silesian University of Technology, 04. September, Gliwice (Poland), 2025.

A SIEM-Based Framework for Multi-Layer Data Collection and Anomaly Detection in OT-Networks.

Rahmani, Daneshgadeh, Detken, Sikora
Proceedings of the 13st IEEE International Conference on Intelligent Data Acquisition and Advanced Computing Systems Technology and Applications (IDAACS), 04.-06. of September, Silesian University of Technology, 04. September, Gliwice (Poland), 2025.

Mehr Sicherheit für Industrienetze: Intelligente Angriffserkennung durch KI-basierte Analyse.

Kai-Oliver Detken
NET 08/25, 79. Jahrgang, ISSN 0947-4765, Seite 42-44, IT Zeitschriften GbR, Düsseldorf, 2025.

TCG Component RIM Binding for SWID/CoSWID; Version 1.0.

Henk Birkholz, Michael Eckel, et al.
Trusted Computing Group, August 2025.

Überprüfung der Umsetzbarkeit von Anforderungen des BSI-Grundschutzes in technische Konfigurationen durch Nutzung von Large Language Models.

Lukas Weber
Bachelorarbeit an der Hochschule Bremen, August 2025.

Cyber Resilience Act: Risk Management - Recommendations for the Implementation of Risk Management under the CRA.

Steven Arzt, George Gkoktsis, Michael Kreutzer, Kirstin Scheel, Linda Schreiber, Hervais Simo Fhom
Whitepaper, National Research Center for Applied Cybersecurity ATHENE, Fraunhofer Institute for Secure Information Technology SIT, July 2025.

Validierung eines Load-Balancing-Infrastrukturmodells in einer Netzwerksimulation Entwicklung eines Simulationsmodells mit rettij sowie eines Analyse-Tools zur Bewertung der Realitätsnähe und Optimierung von Netzperformance & -sicherheit.

Alexander Kofman
Bachelorarbeit an der Hochschule Bremen, Juni 2025.

A Concise Binary Object Representation (CBOR) Tag for Unprotected CBOR Web Token Claims Sets (UCCS), RFC 9781.

Henk Birkholz, Jeremy O'Donoghue, Nancy Cam-Winget, Carsten Bormann
RFC 9781, Internet Engineering Task Force (IETF), Standards Track, May 2025.

Entity Attestation Token (EAT) Media Types, RFC 9782.

Laurence Lundblade, Henk Birkholz, Thomas Fossati
RFC 9782, Internet Engineering Task Force (IETF), Standards Track, May 2025.

Entwicklung und Validierung einer Testsuite zur Simulation von Störungen von Rechnernetzen in einem industriellen Anwendungsfall.

Markus Hempfling
Masterarbeit an der Hochschule Bremen, Mai 2025.

DICE Attestation Architecture; Version 1.2.

Henk Birkholz, et al.
Trusted Computing Group, April 2025.

TPM 2.0 Keys for Device Identity and Attestation; Version 1.1.

Henk Birkholz, Michael Eckel, et al.
Trusted Computing Group, April 2025.

TCG Component Reference Integrity Manifest Information Model; Version 1.0.

Henk Birkholz, Michael Eckel, et al.
Trusted Computing Group, April 2025.

Vertrauenswürdige Netzwerke in der Industrie 4.0.

Richard Sethmann
Poster-Präsentation des TRUSTnet-Projekts, Nationale Konferenz IT-Sicherheitsforschung 2025 - Cybersicherheit und Demokratie. 17.03.2025 - 19.03.2025, bcc Berlin Congress Center, Berlin 2025.

IT-Sicherheit von Industrienetzen - Eine Bewertung der möglichen Angriffe auf OPC-UA Netzwerke.

Lucas Schwedhelm
Bachelorarbeit an der Hochschule Bremen, Februar 2025.
Kontakt


Haben Sie Fragen zum Projekt?

DECOIT® GmbH & Co. KG · Fahrenheitstraße 9 · 28359 Bremen

info(at)trust-futur.de

Gefördert durch Bundesministerium für Wirtschaft und Energie

Das Verbundprojekt TRUST•FUTUR wird vom Bundesministerium für Wirtschaft und Energie (BMWE) aufgrund eines Beschlusses des Deutschen Bundestages gefördert.